WAF
Giao diện Tường lửa ứng dụng web (WAF) cho phép người dùng HiTechCloud bật hoặc tắt Coraza WAF cho từng tên miền.
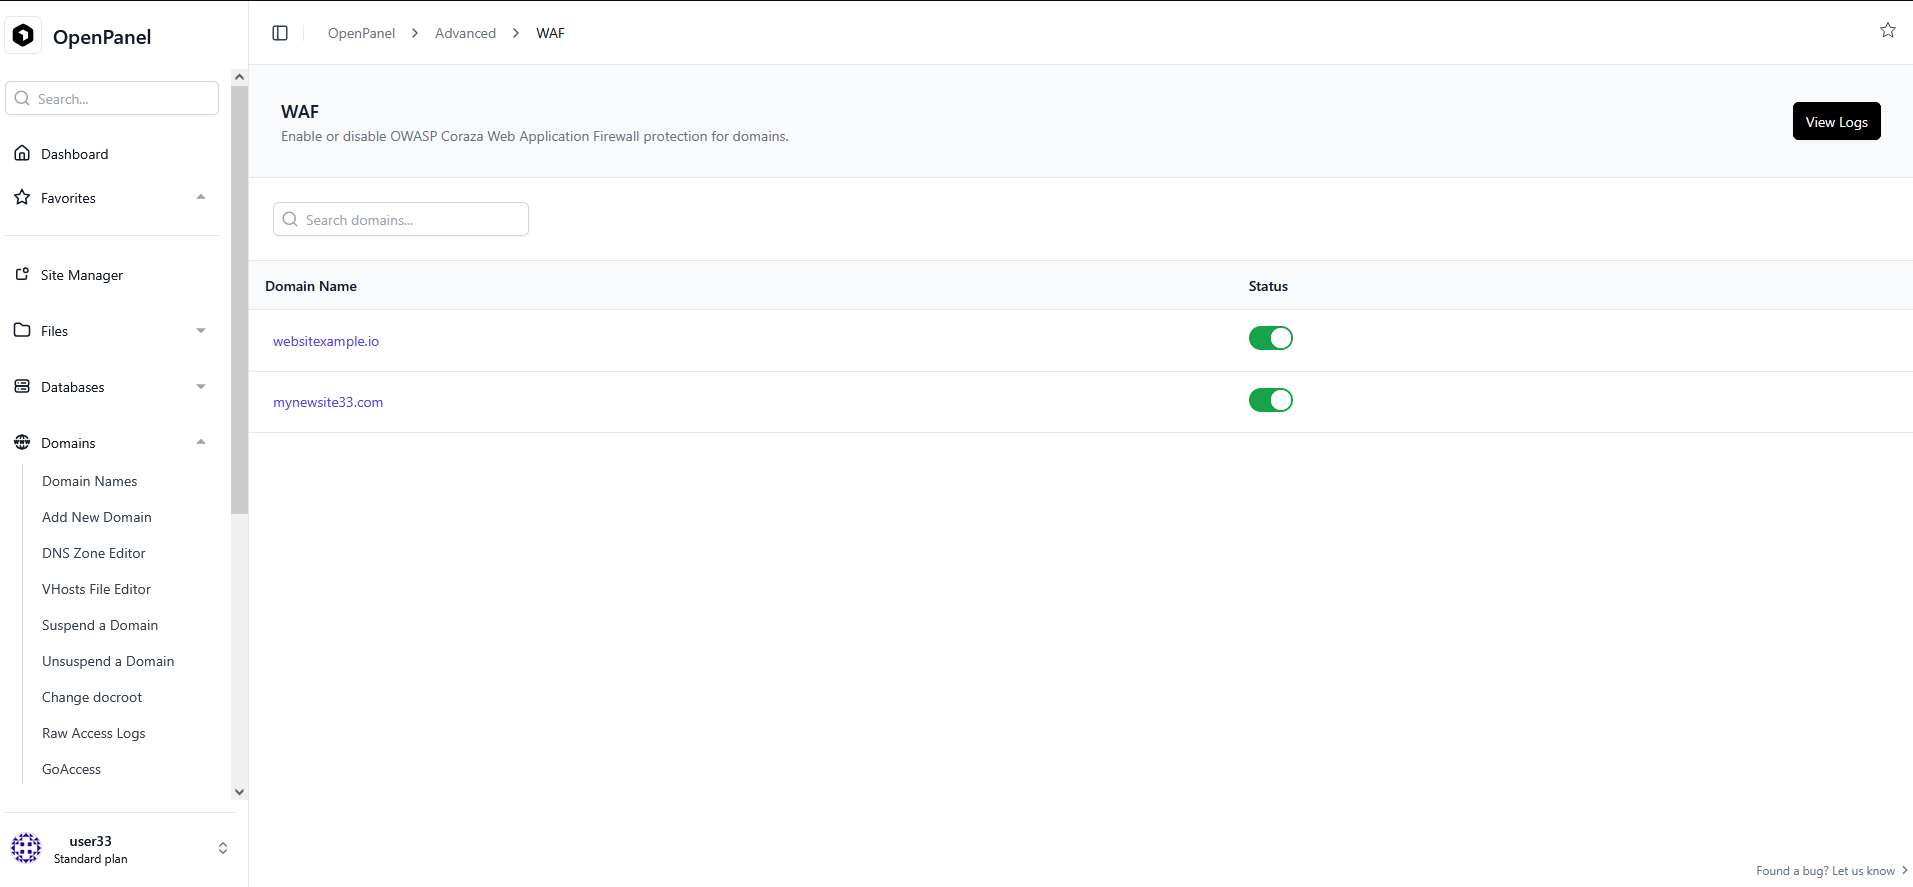
Quản lý tên miền
Nhấn nút Quản lý quy tắc bên cạnh một tên miền để mở trang quản lý quy tắc, nơi bạn có thể tắt từng quy tắc cho tên miền đó.
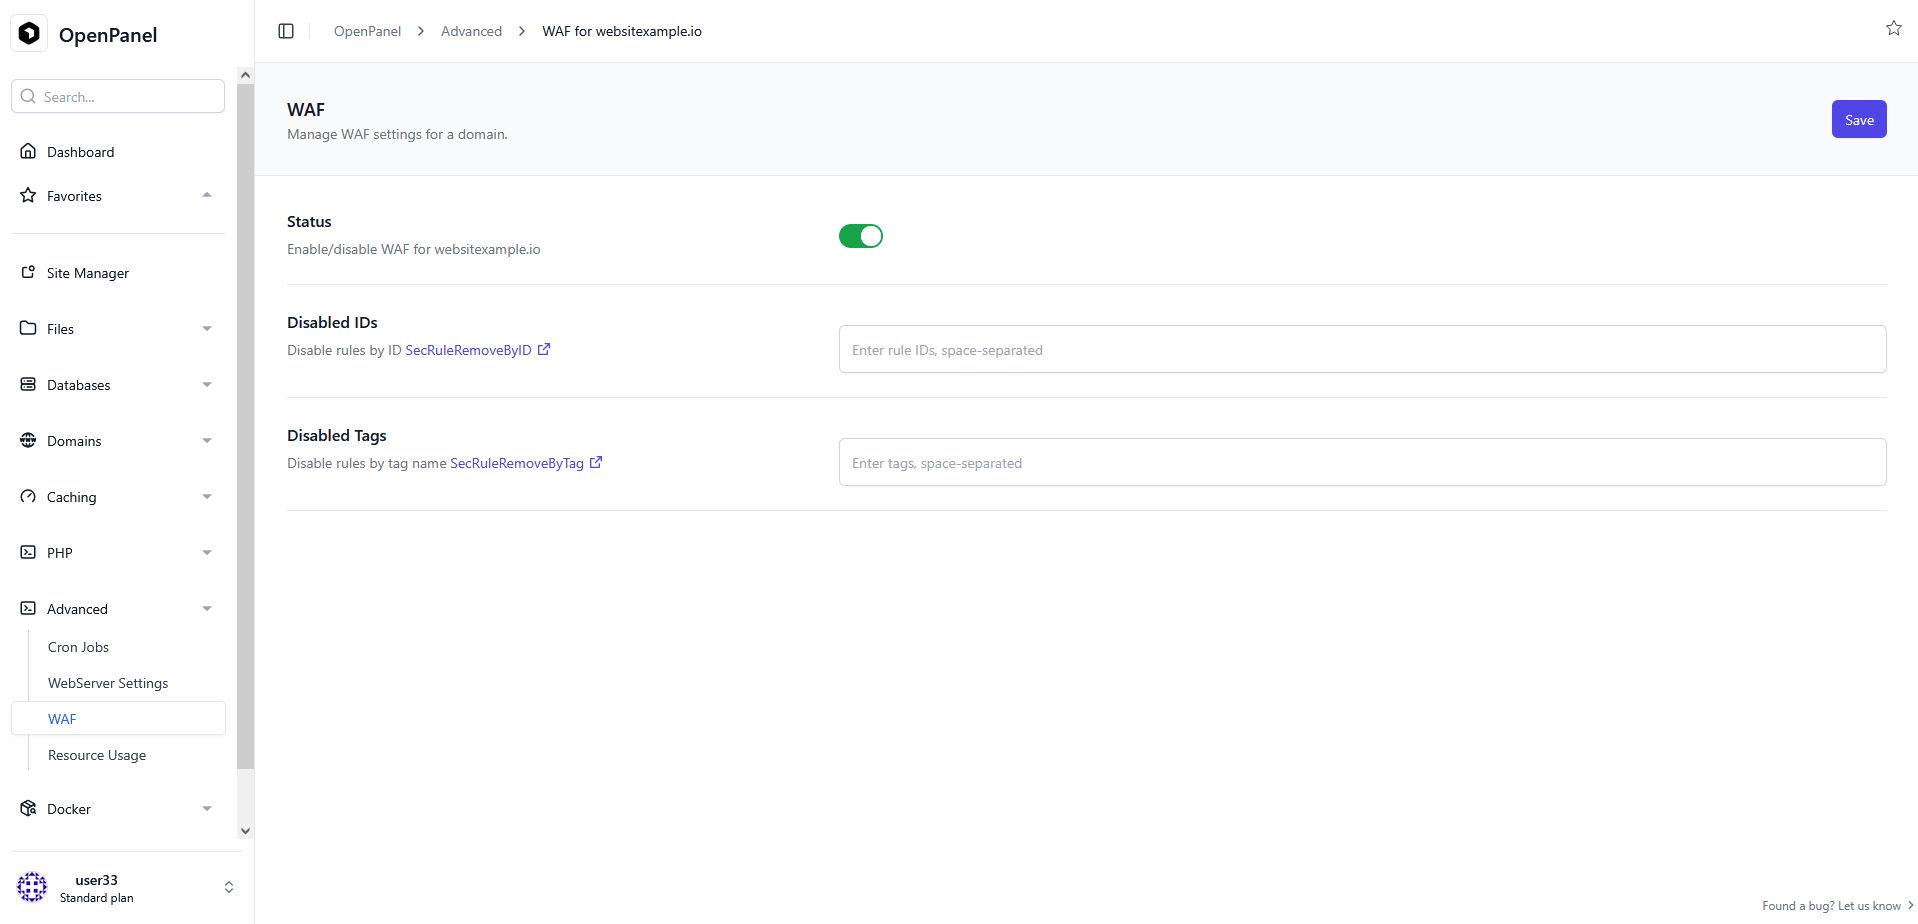
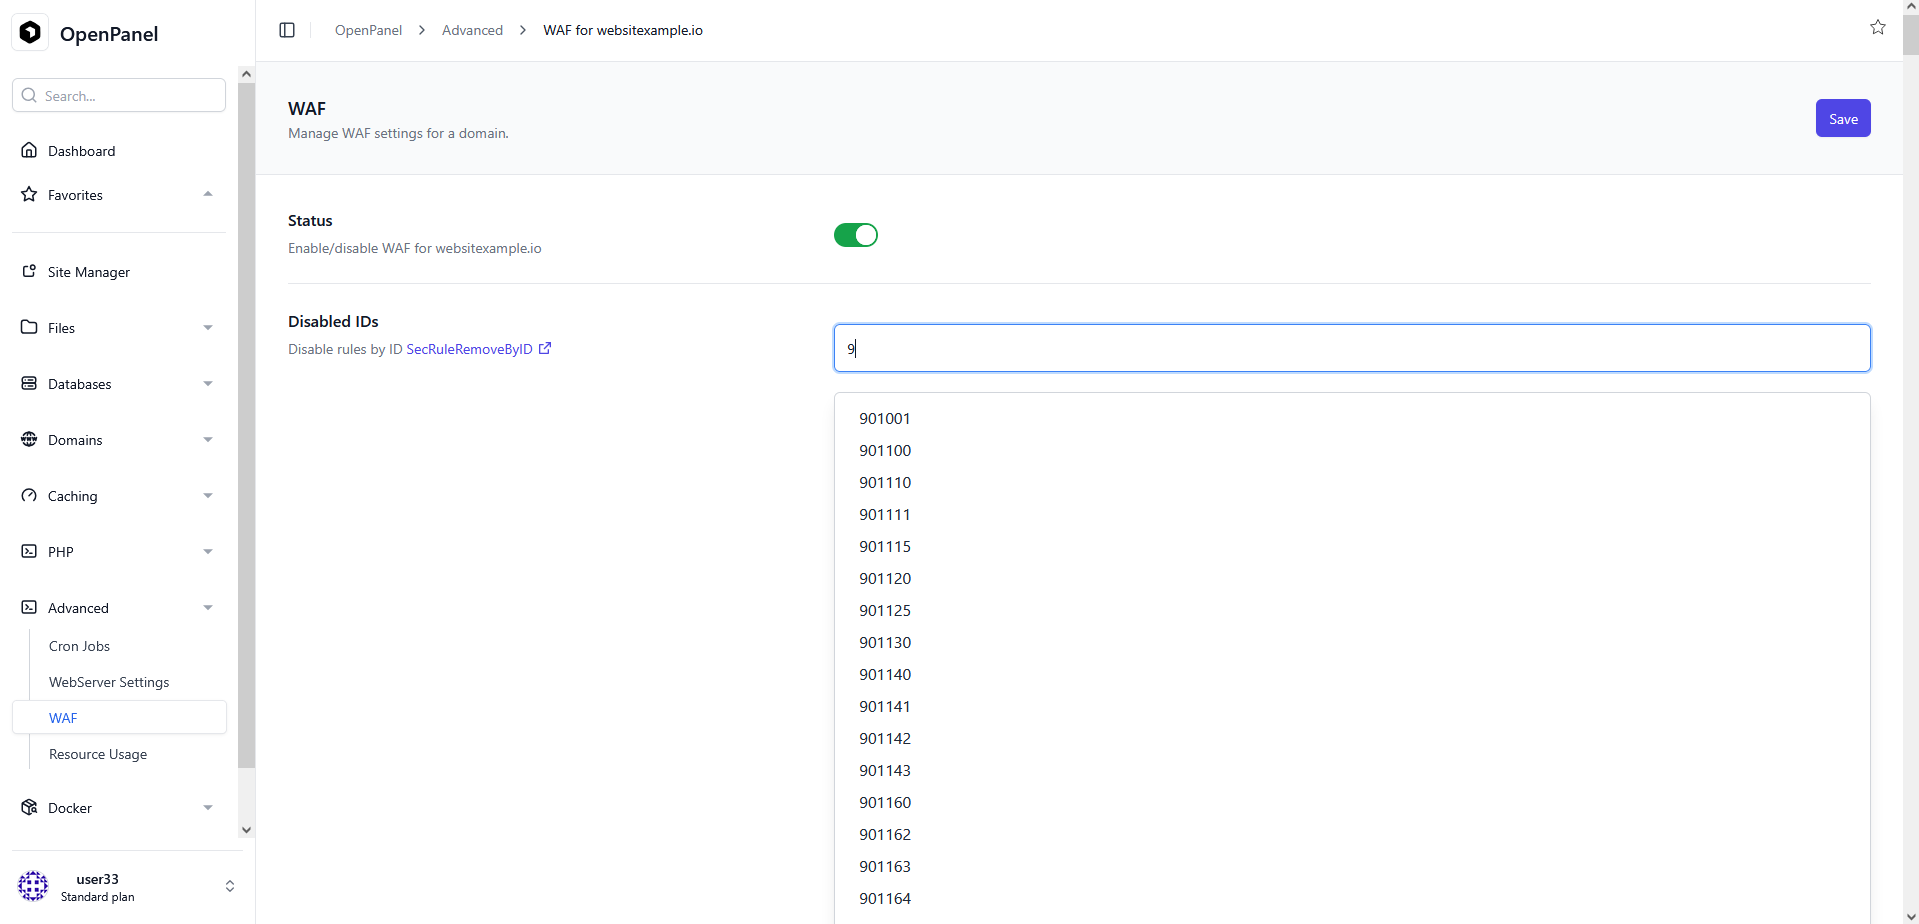
Có thể tắt quy tắc theo ID, trong trường ID đã tắt (SecRuleRemoveById):
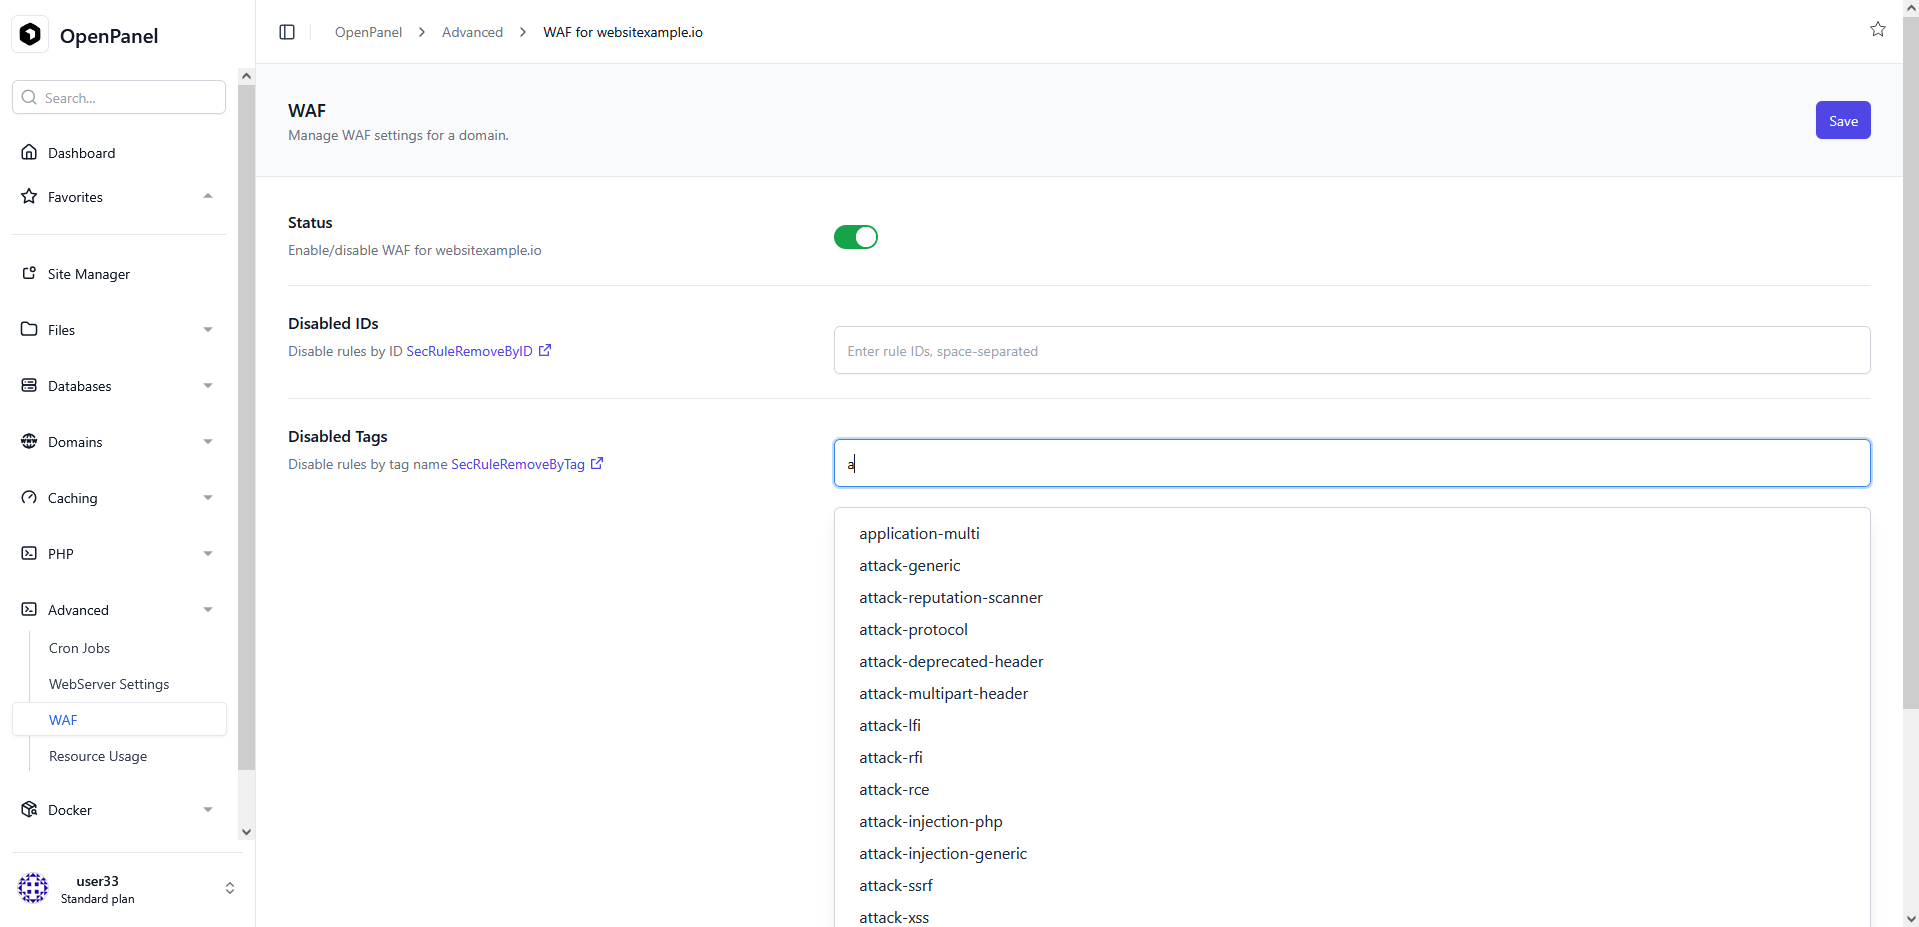
Hoặc theo tên tag, trong trường Tag đã tắt (SecRuleRemoveByTag):
OWASP Core Rule Set là bộ quy tắc tường lửa dùng để kiểm tra khi một tên miền
được đặt sau nó. Tên miền mới thêm không được đặt sau tường lửa theo mặc định: nó bắt đầu ở
trạng thái off, nghĩa là không được kiểm tra và thậm chí không được định tuyến qua
tường lửa. Hãy bật cho từng tên miền tại đây, hoặc đặt giá trị mặc định cho toàn bộ tài khoản
để các tên miền thêm sau này cũng được bảo vệ ngay từ đầu — xem bên dưới.
Giá trị mặc định cho toàn bộ tài khoản
Bật tường lửa cho một tên miền chỉ bảo vệ tên miền đó. Nó không bảo vệ
tên miền mà tài khoản thêm vào tuần sau: tên miền đó bắt đầu ở off, nằm trong danh sách
cạnh các tên miền được bảo vệ, và trông như một lựa chọn có chủ ý của ai đó.
Thay vào đó, quản trị viên có thể đặt giá trị mặc định cho tài khoản:
hitechcloudcli webfirewall account <account> enforce
Lệnh này đặt mọi tên miền hiện có của tài khoản và khiến mọi tên miền thêm
sau này bắt đầu ở cùng chế độ. detect là bước đầu an toàn hơn — mọi
quyết định đều được ghi nhật ký và không có gì bị chặn. Để xem trạng thái hiện tại
của một tài khoản:
hitechcloudcli webfirewall account <account>
Để ngừng áp dụng cho tên miền mới mà không thay đổi tên miền nào đã có:
hitechcloudcli webfirewall account <account> clear
Giá trị mặc định chỉ được đọc khi tên miền được tạo. Tên miền mà quản trị viên đã chuyển thủ công sẽ giữ nguyên thiết lập đó, nên một ngoại lệ có chủ ý không bao giờ bị giá trị mặc định của tài khoản ghi đè.
Nhật ký WAF
Có thể xem nhật ký WAF bằng cách nhấn nút Xem nhật ký của tên miền.
Đọc nhật ký
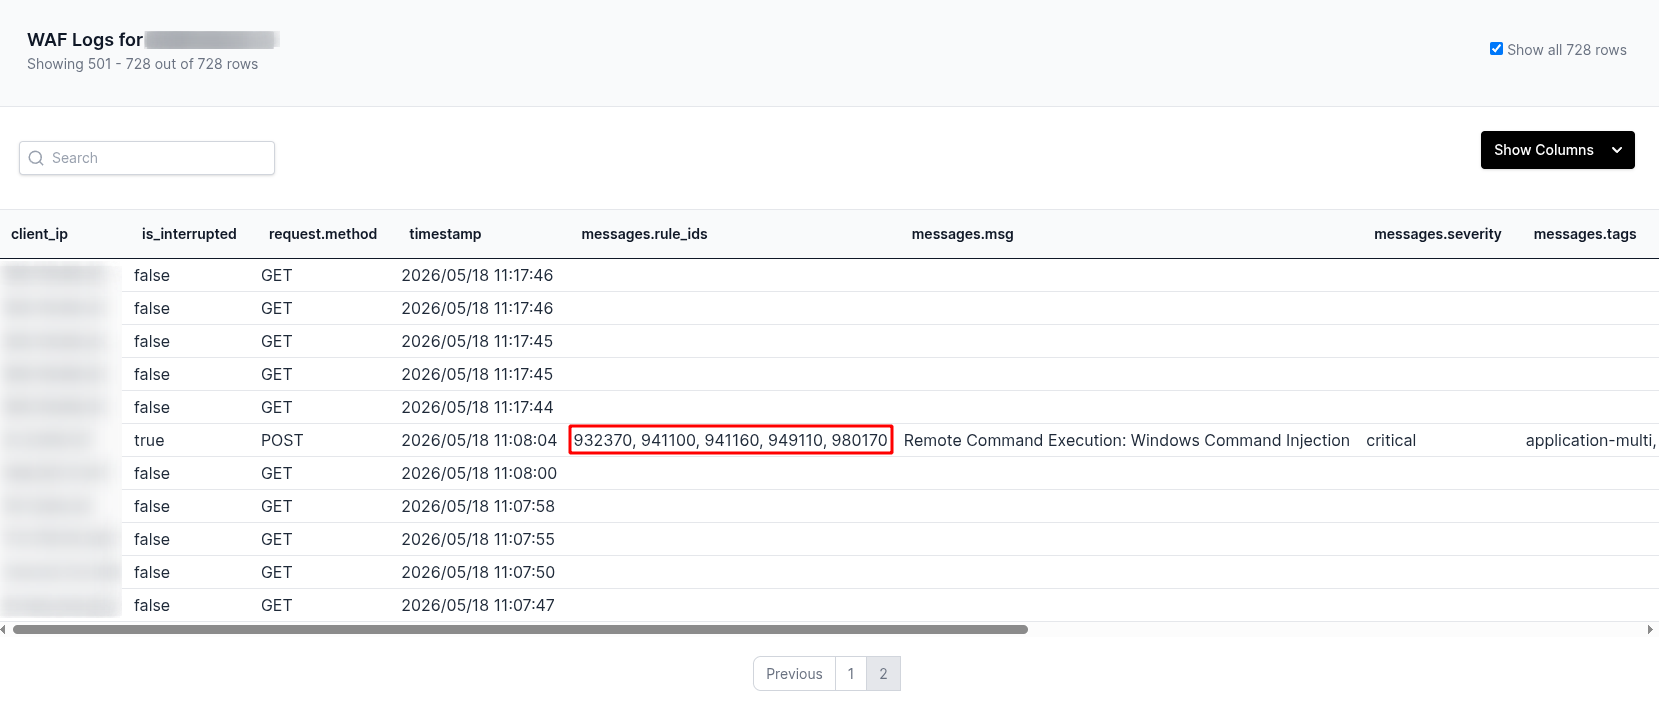
Coraza ghi nhật ký mọi yêu cầu đã được kiểm tra, không chỉ các yêu cầu bị chặn. Các cột quan trọng là:
is_interrupted: yêu cầu có bị chặn không. true nghĩa là bị chặn.
messages.rule_ids: ID của các quy tắc đã kích hoạt, ví dụ:
932370, 941100, 941160, 949110, 980170
Đây là các ID bạn có thể dán vào trường ID đã tắt của tên miền đó.
messages.tags — các tag gắn với quy tắc đã kích hoạt, ví dụ:
application-multi, language-shell, platform-windows, attack-rce, paranoia-level/1, OWASP_CRS, OWASP_CRS/ATTACK-RCE, capec/1000/152/248/88
Khi tắt theo tag, hãy dùng các tag loại tấn công như attack-rce hoặc attack-xss. Tránh các tag rộng như OWASP_CRS hoặc paranoia-level/1 vì chúng sẽ tắt phần lớn bộ quy tắc.
Tắt quy tắc theo tag sẽ gỡ chúng trên toàn bộ tên miền. Với các báo nhầm trên những trang cụ thể (ví dụ /wp-admin), tắt theo ID là cách an toàn hơn vì có thể giới hạn phạm vi chính xác hơn.
messages.msg — lý do dễ đọc khiến quy tắc kích hoạt, ví dụ:
Remote Command Execution: Windows Command Injection