Thiết lập DKIM
Hãy đảm bảo bạn đang chạy bản Enterprise của HiTechCloud. Tính năng email chỉ có ở phiên bản này.
Làm theo hướng dẫn này để bật Email trong HiTechCloud.
OpenDKIM hiện được bật theo mặc định.
1. Tạo khoá DKIM
Để tạo khoá DKIM cho một tên miền, chạy:
hitechcloudcli email-setup config dkim domain DOMAIN_NAME_HERE
2. Bản ghi DNS
Khi thư được ký bằng khoá DKIM của bạn được gửi từ máy chủ mail, bên nhận cần kiểm tra một bản ghi DNS TXT để xác minh chữ ký DKIM đáng tin cậy.
DNS của HiTechCloud
Nếu bạn dùng nameserver trên chính máy chủ HiTechCloud đang chạy máy chủ mail, hãy chạy:
docker cp hitechadmin_mailserver:/tmp/docker-mailserver/opendkim/keys/DOMAIN_NAME_HERE/mail.txt /tmp/mail.txt && cat /tmp/mail.txt >> /etc/bind/zones/DOMAIN_NAME_HERE.zone
Nhớ thay DOMAIN_NAME_HERE bằng yourdomain.com
Lệnh này sẽ thêm bản ghi DKIM vào vùng DNS.
DNS bên ngoài
Nếu bạn dùng nameserver bên ngoài như Cloudflare, chạy lệnh này để xem bản ghi:
docker cp hitechadmin_mailserver:/tmp/docker-mailserver/opendkim/keys/DOMAIN_NAME_HERE/mail.txt /tmp/mail.txt && cat /tmp/mail.txt
Thêm bản ghi TXT vào vùng DNS trên máy chủ từ xa của bạn:
| Trường | Giá trị |
|---|---|
| Type | TXT |
| Name | mail._domainkey |
| TTL | Giá trị mặc định (hoặc 3600 giây) |
| Data | Nội dung của tệp bên trong cặp ngoặc đơn - định dạng như hướng dẫn bên dưới |
Định dạng đúng giá trị của bản ghi TXT:
Bản ghi TXT có giá trị dài hơn 255 ký tự cần được chia thành nhiều phần. Đó là lý do tệp mail.txt được tạo (chứa khoá công khai dùng cho DKIM) có nhiều phần giá trị nằm trong dấu nháy kép giữa ( và ).
Giao diện web DNS có thể tự xử lý việc chia này, và có thể yêu cầu giá trị được cung cấp trên một dòng duy nhất thay vì bị chia. Khi đó, bạn cần tự định dạng giá trị như mô tả bên dưới.
Tệp bản ghi DNS được tạo (mail.txt) sẽ trông tương tự như sau:
mail._domainkey IN TXT ( "v=DKIM1; k=rsa; "
"p=MIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEAqQMMqhb1S52Rg7VFS3EC6JQIMxNDdiBmOKZvY5fiVtD3Z+yd9ZV+V8e4IARVoMXWcJWSR6xkloitzfrRtJRwOYvmrcgugOalkmM0V4Gy/2aXeamuiBuUc4esDQEI3egmtAsHcVY1XCoYfs+9VqoHEq3vdr3UQ8zP/l+FP5UfcaJFCK/ZllqcO2P1GjIDVSHLdPpRHbMP/tU1a9mNZ"
"5QMZBJ/JuJK/s+2bp8gpxKn8rh1akSQjlynlV9NI+7J3CC7CUf3bGvoXIrb37C/lpJehS39KNtcGdaRufKauSfqx/7SxA0zyZC+r13f7ASbMaQFzm+/RRusTqozY/p/MsWx8QIDAQAB"
) ;
Lấy nội dung giữa ( ... ), ghép mọi phần nằm trong dấu nháy lại với nhau và bỏ dấu nháy kép cùng khoảng trắng giữa chúng. Đó là giá trị bản ghi TXT của bạn; ví dụ trên sẽ trở thành:
v=DKIM1; k=rsa; p=MIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEAqQMMqhb1S52Rg7VFS3EC6JQIMxNDdiBmOKZvY5fiVtD3Z+yd9ZV+V8e4IARVoMXWcJWSR6xkloitzfrRtJRwOYvmrcgugOalkmM0V4Gy/2aXeamuiBuUc4esDQEI3egmtAsHcVY1XCoYfs+9VqoHEq3vdr3UQ8zP/l+FP5UfcaJFCK/ZllqcO2P1GjIDVSHLdPpRHbMP/tU1a9mNZ5QMZBJ/JuJK/s+2bp8gpxKn8rh1akSQjlynlV9NI+7J3CC7CUf3bGvoXIrb37C/lpJehS39KNtcGdaRufKauSfqx/7SxA0zyZC+r13f7ASbMaQFzm+/RRusTqozY/p/MsWx8QIDAQAB
Kiểm tra DNS
Để kiểm tra bản ghi DKIM mới của bạn đúng, truy vấn nó bằng lệnh dig. Giá trị TXT trả về phải là một dòng duy nhất được chia thành nhiều phần nằm trong dấu nháy kép:
$ dig +short TXT mail._domainkey.example.com
"v=DKIM1; k=rsa; p=MIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEAqQMMqhb1S52Rg7VFS3EC6JQIMxNDdiBmO.."
3. Khởi động lại máy chủ mail
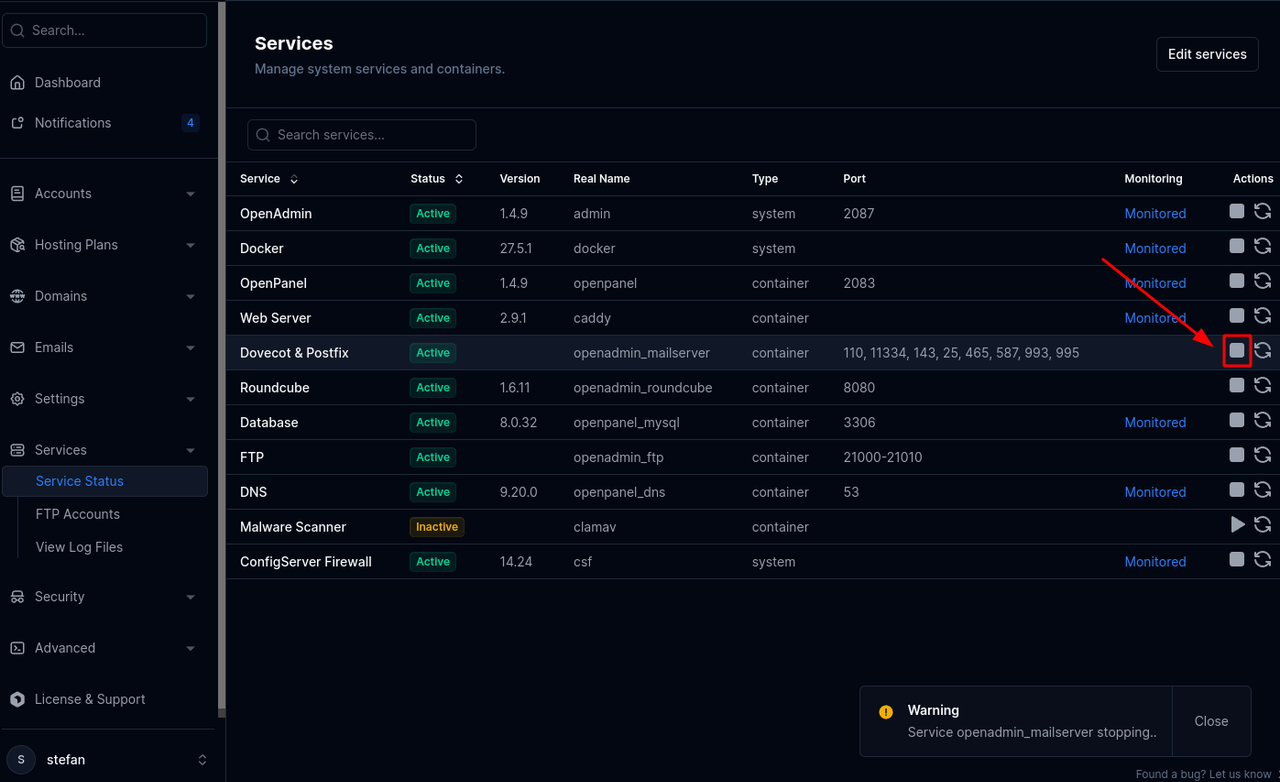
Hiện tại máy chủ mail cần được dừng rồi khởi động lại để bắt đầu ký thư gửi đi bằng DKIM. Vào HiTechAdmin > Dịch vụ > Trạng thái và bấm 'Dừng' cho mailserver, rồi bấm 'Khởi động'.
4. Xử lý sự cố
MxToolbox có công cụ kiểm tra DKIM mà bạn có thể dùng để kiểm tra (các) bản ghi DNS DKIM của mình.